시놀로지 NAS는 개봉 후 바로 쓸 수 있지만, 기본 상태 그대로 인터넷에 연결하면 자동화된 공격 봇의 표적이 됩니다. NAS를 처음 설정하는 날 아래 7가지만 해두면 개인 NAS를 노리는 흔한 공격 경로 대부분을 막을 수 있습니다. 모두 DSM에 기본으로 들어 있는 무료 기능이고, 순서대로 하면 30분 안팎이면 끝납니다.
보안 설정 7가지 한눈에 보기
| 순서 | 설정 | DSM 메뉴 위치 | 막아주는 것 |
|---|---|---|---|
| 1 | 기본 admin 계정 비활성화 | 제어판 → 사용자 및 그룹 | 아이디를 이미 아는 대입 공격 |
| 2 | 2단계 인증(OTP) | 우측 상단 계정 아이콘 → 개인 | 비밀번호 유출 시 로그인 |
| 3 | 자동 차단(IP 차단) | 제어판 → 보안 → 보호 | 무차별 비밀번호 대입 |
| 4 | 기본 포트 변경 | 제어판 → 로그인 포털 → DSM | 기본 포트만 노리는 자동 스캔 |
| 5 | 방화벽 규칙 | 제어판 → 보안 → 방화벽 | 불필요한 국가·대역의 접근 |
| 6 | DSM 자동 업데이트 | 제어판 → 업데이트 및 복원 | 이미 알려진 취약점 공격 |
| 7 | 보안 어드바이저 검사 | 메인 메뉴 → 보안 어드바이저 | 놓친 설정 자동 점검 |

1·2. 계정부터 잠그기
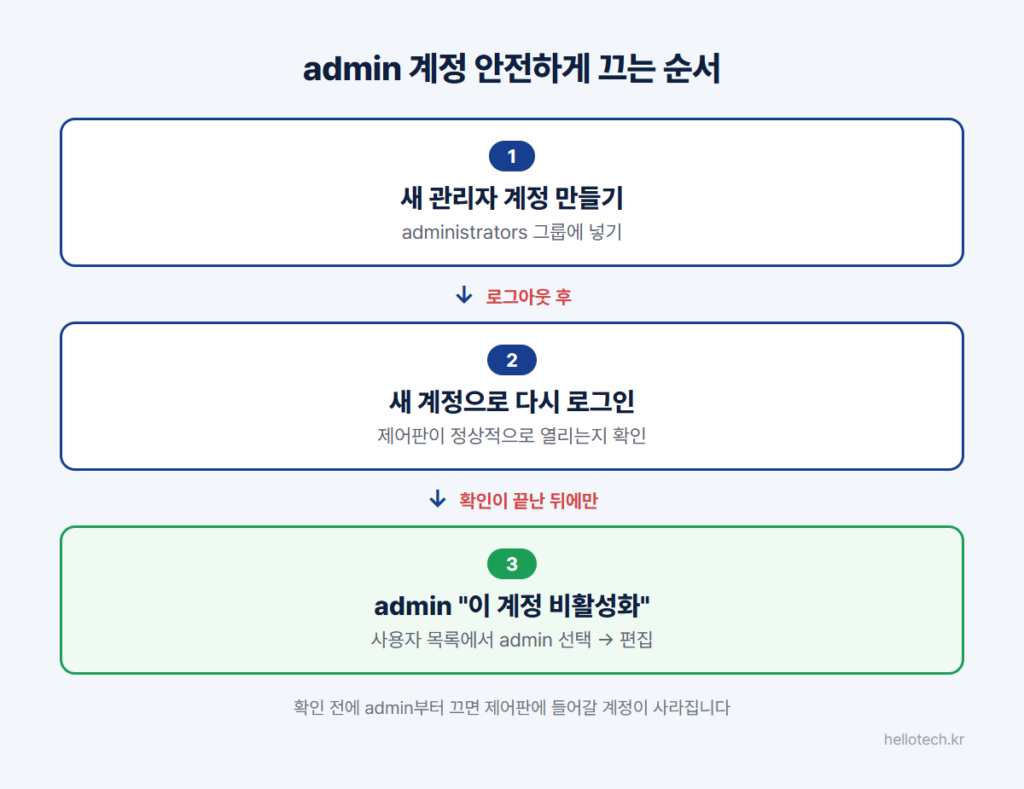
admin 비활성화: 공격자는 아이디를 admin으로 고정하고 비밀번호만 대입합니다. 시놀로지도 공식 보안 가이드에서 기본 admin 계정을 비활성화하라고 권장합니다. 순서는 다음과 같습니다.
- 제어판 → 사용자 및 그룹 → 생성에서 예측하기 어려운 이름의 새 계정을 만들고 administrators 그룹에 넣습니다.
- 로그아웃 후 새 계정으로 다시 로그인해 제어판이 정상적으로 열리는지 확인합니다.
- 사용자 목록에서 admin을 선택해 편집 → “이 계정 비활성화”에 체크합니다.
2단계 인증: 새 관리자 계정으로 로그인한 상태에서 우측 상단 계정 아이콘 → 개인으로 들어가 2단계 인증(로그인 방법)을 켜고, 스마트폰 인증 앱(Synology Secure SignIn 또는 Google OTP 같은 OTP 앱)을 연결합니다. 탭 이름은 DSM 버전에 따라 “계정” 또는 “보안”으로 다를 수 있습니다. 여러 명이 쓰는 NAS라면 제어판 → 보안 → 계정에서 관리자 그룹에 2단계 인증을 강제할 수도 있습니다.
3·4·5. 접근 경로 좁히기
자동 차단: DSM 7 이상에서는 제어판 → 보안 → 보호 탭에 있습니다. “자동 차단 활성화”에 체크하고 로그인 시도 횟수와 시간(예: 10분 내 5회)을 정한 뒤 적용합니다. DSM 7.2부터는 SMB 접속 실패도 자동 차단 대상에 포함됐습니다. 같은 화면의 허용 목록에 집 PC의 사설 IP를 넣어 두면 내가 비밀번호를 몇 번 틀려 스스로 차단되는 일을 막을 수 있습니다. 계정 단위로 시도 횟수를 제한하는 “계정 보호”는 제어판 → 보안 → 계정 탭에 따로 있습니다.
기본 포트 변경: DSM 7부터 포트 설정은 제어판 → 로그인 포털 → DSM 탭으로 옮겨졌습니다. HTTP/HTTPS 포트(5000/5001)를 1024~65535 사이의 다른 번호로 바꿉니다. 포트 변경만으로 보안이 완성되지는 않지만, 기본 포트만 훑는 자동 스캔은 상당수 걸러집니다.
방화벽: 제어판 → 보안 → 방화벽에서 “방화벽 활성화”에 체크하고 규칙 편집을 누릅니다. 외부접속이 필요 없다면 사설 IP 대역(192.168.0.0/16 등)만 허용하고, 외부접속을 쓴다면 소스 IP를 “위치”로 지정해 대한민국만 허용한 뒤 맨 아래에 “그 외 모두 거부” 규칙을 둡니다. 규칙은 위에서부터 적용되므로 허용 규칙이 거부 규칙보다 위에 있어야 합니다.
6·7. 최신 상태 유지와 자동 점검
DSM 업데이트: 제어판 → 업데이트 및 복원 → DSM 업데이트 → 업데이트 설정에서 중요 업데이트를 자동 설치하도록 지정합니다. NAS 공격의 상당수는 이미 패치가 나온 취약점을 노립니다. 자동 차단 같은 보안 기능 자체의 취약점이 패치되는 경우도 있으므로 업데이트를 미루지 않는 것이 중요합니다.
보안 어드바이저: 메인 메뉴에서 보안 어드바이저를 열고 검사를 실행합니다. 처음 검사할 때 보안 기준을 “가정 및 개인용”과 “업무 및 비즈니스용” 중에서 고르는데, 나중에 고급 메뉴에서 바꿀 수 있습니다. 결과는 양호·경고·위험·심각 등으로 표시되며 약한 비밀번호, 꺼진 보호 기능, 업데이트 지연 같은 항목을 짚어 줍니다. 예약 검사를 걸어 두고 한 달에 한 번은 결과를 확인하는 습관을 권합니다.
자주 하는 실수
- 새 관리자 계정 확인 전에 admin부터 끄기: 새 계정이 관리자 그룹에 없으면 제어판에 들어갈 계정이 사라집니다. 반드시 새 계정으로 로그인 확인 후 비활성화하세요.
- 방화벽 거부 규칙을 맨 위에 두기: 집 안 PC까지 막혀 접속이 끊깁니다. 허용 규칙을 먼저, 거부 규칙을 마지막에 둡니다.
- 2단계 인증 백업 코드 미보관: 폰을 잃어버리면 로그인이 막힙니다. 백업 코드는 NAS가 아닌 별도 장소에 보관합니다.
마지막 안전망, 랜섬웨어 대비까지
위 7가지가 “침입을 막는” 설정이라면, 뚫렸을 때를 대비한 안전망도 필요합니다. 매시간 폴더 상태를 기록해 두는 스냅샷 설정을 켜두면 랜섬웨어에 당해도 1시간 전으로 되돌릴 수 있습니다. 재택근무 등으로 집 네트워크에 회사 자료가 오가는 환경이라면 재택근무 기기 공유 보안 실수 글도 함께 점검해 보세요. NAS를 노리는 공격 유형 전반은 개인 NAS 보안 취약점 예방 가이드에 정리해 두었습니다.
시놀로지 초기 보안 설정 자주 묻는 질문
외부접속을 아예 안 쓰면 이 설정들이 필요 없나요?
위험은 크게 줄지만 생략을 권하지는 않습니다. 집 안의 감염된 PC를 경유한 공격, 공유기 취약점을 통한 침입 경로가 남아 있기 때문입니다. 최소한 1(admin 비활성화)·2(2단계 인증)·6(자동 업데이트)은 내부망 전용이라도 해두세요.
포트를 바꾸면 기존에 쓰던 앱 연결이 끊기지 않나요?
포트 변경 후에는 모바일 앱과 북마크의 접속 주소에서 포트 번호만 새것으로 바꿔주면 됩니다(예: 주소:5001 → 주소:새포트). 공유기에 포트포워딩을 해 두었다면 그 규칙도 새 포트로 고쳐야 합니다. QuickConnect로 접속하는 앱은 포트와 무관하게 그대로 연결됩니다.
2단계 인증 폰을 잃어버리면 NAS에 못 들어가나요?
2단계 인증 설정 시 발급되는 백업 코드를 보관해 두면 폰 없이도 로그인할 수 있습니다. 다른 관리자 계정이 있다면 그 계정으로 들어가 해당 계정의 2단계 인증을 해제할 수도 있습니다. 둘 다 없다면 NAS 본체 리셋 버튼으로 관리자 설정을 초기화하는 절차(데이터는 유지)를 거쳐야 하므로 백업 코드 보관을 잊지 마세요.
참고한 공식 자료
- Synology 지식 센터: NAS 보안 강화 방법, 보안(보호·계정·방화벽) 도움말, 보안 어드바이저 개요
- Synology DSM 보안 및 로그인 보호 사양: 자동 차단 대상 서비스, 계정 보호
- Synology DSM 7.2 소개: DSM 7.2 보안 기능 변경 사항
2026년 10월 기준, DSM 7.2~7.3 메뉴 경로로 정리했습니다. 탭 이름과 위치는 DSM 버전·언어 설정에 따라 조금 다를 수 있습니다.